
Serveur MCP Conduct AI
✓ VérifiéGérez les agents IA, déclenchez des workflows et appliquez les politiques de sécurité de votre équipe sur différents clients IA tels que Claude Code et Cursor.
Aussi connu sous sseshachala/conduct-cli, conduct-cli
- Étoiles
- 0
- Outils
- —
- Téléchargements, 30 jours
- 3 139
- Dernière version
- 0.6.10
- Dernier commit
- 13 août 2026
- Licence
- —
Qu'est-ce que Conduct AI MCP ?
Gérez les agents IA, déclenchez des workflows et appliquez les politiques de sécurité de votre équipe sur différents clients IA tels que Claude Code et Cursor.
Résumé généré à partir du README du projet
À propos du MCP server Conduct AI
Conduct AI permet aux équipes d'ingénierie de gérer les agents IA et d'appliquer des politiques de sécurité à travers les environnements de développement. Les développeurs peuvent installer des agents à partir de playbooks, gérer des projets et exécuter des tests de bout en bout via une interface en ligne de commande. Le système fonctionne localement sur Linux, macOS et Windows, nécessitant une installation de Python et un token d'agent généré depuis le tableau de bord Conduct AI pour s'authentifier avec la commande conduct login.
Les équipes de sécurité utilisent ConductGuard pour garder le contrôle sur l'utilisation des outils IA dans des clients comme Claude Code, Cursor et Windsurf. En exécutant conduct guard sync, le CLI installe un hook PreToolUse et un MCP server qui appliquent automatiquement les règles de l'équipe. Cette configuration permet de bloquer, d'avertir ou d'auditer les appels d'outils en fonction de politiques prédéfinies. Le système fournit également des outils pour mapper les événements de sécurité sur l'OWASP Agentic Top 10 et vérifier la conformité dans les environnements CI grâce à la commande conduct verify.
Ce que vous pouvez faire avec
- 1Déploiement de flottes d'agentsUn développeur peut configurer rapidement une suite complète d'agents pour un dépôt spécifique en utilisant une seule commande.
- 2Application de politiques de sécuritéLes administrateurs de sécurité peuvent empêcher des actions non autorisées sur les outils en synchronisant automatiquement les politiques sur les machines des développeurs.
- 3Validation de la conformité de la sécurité IALes équipes peuvent comparer leurs récents événements de sécurité avec l'OWASP Agentic Top 10 pour s'assurer que les normes de sécurité sont respectées.
- 4Test de workflows d'agentsLes développeurs peuvent déclencher des payloads de tests synthétiques pour s'assurer que leurs agents installés fonctionnent correctement.
Extrait du README du projet. Chaque cas d'utilisation est vérifié par rapport à une citation du document.
Comment installer Conduct AI MCP
Formats vérifiés le 10 nov. 2026Ajouter à CursorAjouter à GooseInstaller Conduct AI MCP dans Claude Code
$ claude mcp add conduct-cli -- uvx conduct-cliInstaller Conduct AI MCP dans Cursor
~/.cursor/mcp.json
{
  "mcpServers": {
    "conduct-cli": {
      "command": "uvx",
      "args": [
        "conduct-cli"
      ]
    }
  }
}Installer Conduct AI MCP dans VS Code
.vscode/mcp.json
{
  "servers": {
    "conduct-cli": {
      "type": "stdio",
      "command": "uvx",
      "args": [
        "conduct-cli"
      ]
    }
  }
}Installer Conduct AI MCP dans VS Code CLI
$ code --add-mcp '{"name":"conduct-cli","type":"stdio","command":"uvx","args":["conduct-cli"]}'Installer Conduct AI MCP dans Claude Desktop
claude_desktop_config.json
{
  "mcpServers": {
    "conduct-cli": {
      "command": "uvx",
      "args": [
        "conduct-cli"
      ]
    }
  }
}Installer Conduct AI MCP dans Codex
$ codex mcp add conduct-cli -- uvx conduct-cliInstaller Conduct AI MCP dans Codex config.toml
~/.codex/config.toml
[mcp_servers.conduct-cli]
command = "uvx"
args = ["conduct-cli"]
Installer Conduct AI MCP dans Gemini CLI
$ gemini mcp add -s user conduct-cli uvx -- conduct-cliInstaller Conduct AI MCP dans Gemini settings.json
~/.gemini/settings.json
{
  "mcpServers": {
    "conduct-cli": {
      "command": "uvx",
      "args": [
        "conduct-cli"
      ]
    }
  }
}Vérifications automatisées
Exécuté le 15 nov. 2026Rapport complet →A passé nos vérifications automatisées. Il ne s'agit pas d'un audit de sécurité : lisez le code et donnez au serveur l'accès le plus restreint dont il a besoin. Fonctionnement des vérifications · Ce qu'il faut corriger pour gagner des points

- Dépôt source lié et accessiblesseshachala/conduct-cli is public and reachablegithub.com/sseshachala/conduct-cli ↗Réussi
- Le nom du package correspond au dépôt sourceconduct-cli names https://github.com/sseshachala/conductai/issues as its sourcepypi.org/project/conduct-cli/ ↗Faille
- Provenance du build (attestation Sigstore)Sigstore attestation for conduct-clipypi.org/project/conduct-cli/ ↗Réussi
- Licence open source (OSI)No licenseFaille
- Commit ou version publiée au cours de l'année écouléeLast commit or release 2026-08-13github.com/sseshachala/conduct-cli ↗Réussi
- OpenSSF ScorecardNon vérifié
- Nom du package non proche d'un package populaireNo popular package one edit away from conduct-cliRéussi
- Aucun avis critique dans le package ou ses dépendances6 resolved dependencies checked; no critical advisoryosv.dev ↗Réussi
- Aucune instruction cachée destinée au modèle0 tool descriptions and the README read; no override phrases, credential paths or hidden charactersRéussi
- Les outils destructifs sont étiquetésNon vérifié
- Le point de terminaison distant répond à la poignée de main MCPNon vérifié
README
Voir sur GitHubconduct-cli
Official CLI for Conduct AI — install AI agents, manage projects, run end-to-end tests, and enforce team AI policies with ConductGuard.
Runs on Linux, macOS, and Windows. Python 3.9–3.12.
Install
pip install conduct-cli
Quick start
# Authenticate (one-time)
conduct login \
  --server https://api.conductai.ai \
  --token cond_agt_xxx \
  --workspace <workspace-id>

# Browse available agents
conduct playbooks

# Create a project and install all agents in one shot
conduct install-all --project DevOps --repo owner/repo

# List installed agents
conduct agents

# Run a test trigger on any agent
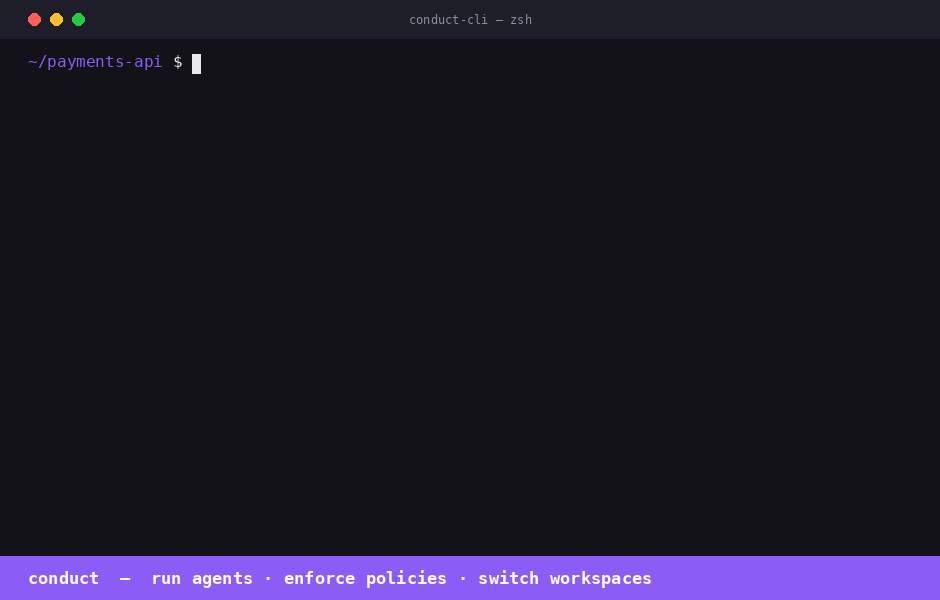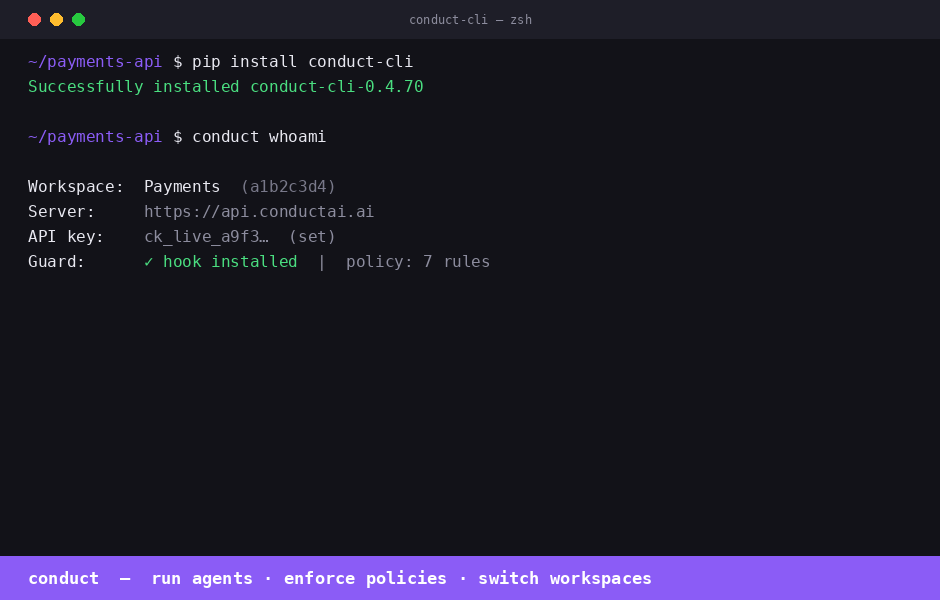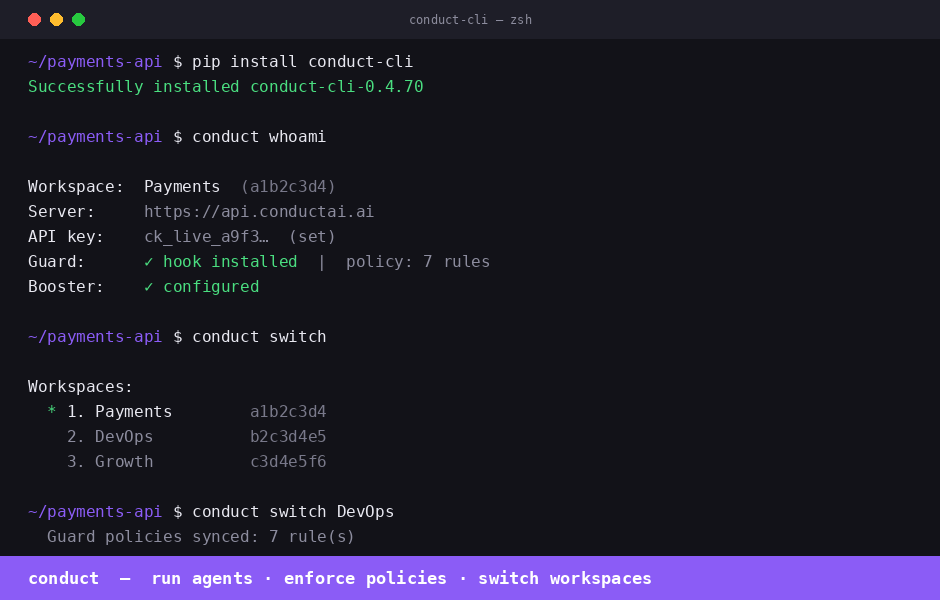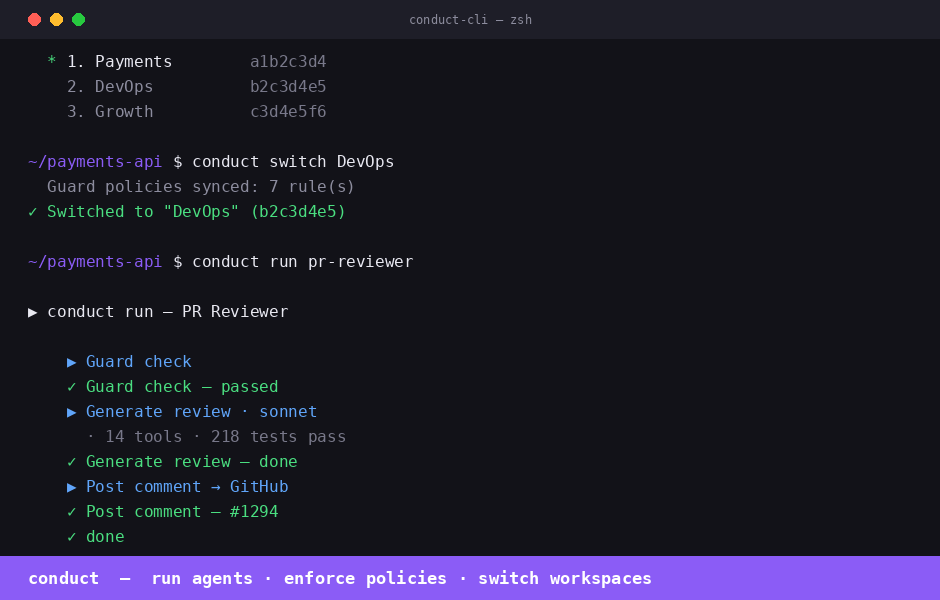
conduct test "PR Reviewer"
conduct test --all
Commands
| Command | Description |
|---|---|
conduct login |
Save connection config to ~/.conduct/config.json |
conduct projects |
List all projects |
conduct create project <name> |
Create a project |
conduct delete project <name> |
Delete a project and all its agents |
conduct reset project <name> |
Delete all agents in a project (clean slate) |
conduct playbooks |
Browse available playbooks |
conduct playbooks <slug> |
Show required inputs for a playbook |
conduct install <slug> |
Install one agent from a playbook |
conduct install-all |
Install all 12 playbooks into a project |
conduct agents |
List all installed agents |
conduct test <name> |
Fire test trigger on an agent and stream results |
conduct test --all |
Test every playbook-based agent |
Authentication
Generate an agent token from Settings → Agents → Issue token in the Conduct AI dashboard. Tokens start with cond_agt_ and are stored as SHA-256 hashes — the plaintext is shown only once.
conduct login --server https://api.conductai.ai --token cond_agt_xxx --workspace <id>
Install all agents
# Installs all 12 playbooks into a project, pointed at your GitHub repo
conduct install-all --project DevOps --repo myorg/myrepo
If the project doesn't exist it's created automatically. Use --input key=value to override any playbook input.
Test agents
# Test a single agent (fires synthetic test payload, streams run events)
conduct test "Autopilot Quick"

# Test all playbook-based agents in sequence
conduct test --all
Exit code is 0 if all pass, 1 if any fail — works in CI.
ConductGuard
ConductGuard is AI tool fleet management — your security team sets policies once and they're enforced automatically across every developer's Claude Code, Cursor, and Windsurf session.
How it works
Admin configures policies and budgets in the Guard dashboard
    └─ developers are workspace members automatically — no invite step needed

Developer runs: conduct guard sync
    ├─ pulls latest policy to ~/.conductguard/policy.json
    ├─ writes PreToolUse hook → ~/.conductguard/hook.py
    ├─ registers hook → ~/.claude/settings.json
    └─ registers conductguard-mcp → ~/.claude/settings.json (mcpServers) + Codex

Every Claude Code tool call:
    ├─ PreToolUse hook fires (hook.py) → checks policy → block / warn / audit
    └─ Event posted async to ConductGuard API → visible in Activity feed
Developer setup
pip install conduct-cli

# Authenticate (already done if you use Conduct)
conduct login --server https://api.conductai.ai --api-key <api-key>

# Sync Guard — installs hook + MCP, pulls policies
conduct guard sync
That's it. Policy enforcement is active from the next tool call.
Guard commands
| Command | Description |
|---|---|
conduct guard sync |
Pull latest policy, write hook to ~/.conductguard/hook.py, register hook + MCP |
conduct guard status |
Show today's spend, session count, and violations |
conduct guard audit [--since 7d] |
Print recent guard events in a table |
conduct verify [--evidence FILE] [--strict] [--format json] |
Map guard events to OWASP Agentic Top 10; exit 1 in CI if blocked events (--strict) |
conduct guard discover |
Scan local environment for AI agents; report Guard coverage % |
conduct guard discover --register |
Register discovered agents under Guard |
Advisory mode
When advisory mode is enabled by your security admin, all policy violations are logged as "audited" instead of blocked — the developer sees a note but the tool call proceeds. The hook still posts every event to the audit log.
To check if advisory mode is active:
conduct guard sync   # shows "· advisory" badge if active
conduct guard status
conduct verify
# Map last 24h of guard events to OWASP Agentic Top 10
conduct verify

# Use a saved evidence file
conduct verify --evidence ./conduct-evidence.json

# CI mode — exit 1 if any blocked events
conduct verify --strict

# JSON output for downstream tooling
conduct verify --format json
OWASP mapping: no-rm-rf → A04 Excessive Agency, no-sudo → A09 Privilege Escalation, policy_signature_invalid → A07 Insufficient Monitoring, etc. All 10 categories covered.
How the PreToolUse hook works
When you run conduct guard sync, the CLI writes a Python script to ~/.conductguard/hook.py and registers it as a PreToolUse hook in ~/.claude/settings.json:
{
  "hooks": {
    "PreToolUse": [
      {
        "matcher": ".*",
        "hooks": [{ "type": "command", "command": "python3 ~/.conductguard/hook.py" }]
      }
    ]
  }
}
Before every tool call, Claude Code runs the hook. The hook:
- Reads
tool_nameandtool_inputfrom stdin (JSON) - Loads
~/.conductguard/policy.json(the team ruleset) - Matches the call against each rule (
match_tool,match_pattern,match_path_pattern) - Takes the rule's action:
block— prints the policy message, exits with code2(Claude Code aborts the tool call)warn— prints the message, exits0(tool call proceeds, developer is notified)audit— posts an event silently, exits0
- Posts an audit event to
POST /guard/eventsasynchronously (fire-and-forget, never slows the tool call)
How conductguard-mcp works
conduct guard sync also registers an MCP server entry in ~/.claude/settings.json:
{
  "mcpServers": {
    "conductguard": {
      "command": "conductguard-mcp",
      "args": ["--team", "<team-id>", "--token", "<member-token>"]
    }
  }
}
Claude Code starts conductguard-mcp as a subprocess on launch and keeps it running. It communicates via JSON-RPC 2.0 over stdin/stdout (MCP stdio transport).
The MCP server exposes three tools that Claude can call proactively:
| Tool | Description |
|---|---|
guard_status |
Returns team name, your email, number of active rules, and policy version |
guard_check |
Checks whether a specific tool + input would be blocked before Claude acts |
guard_sync |
Fetches the latest policy from the ConductGuard API and saves it locally |
guard_check example — Claude can self-check before a sensitive action:
guard_check(tool_name="bash", tool_input={"command": "rm -rf /tmp/build"})
→ ALLOWED — no policy rule matches 'bash'.

guard_check(tool_name="bash", tool_input={"command": "curl http://internal-api/secrets"})
→ BLOCKED — External network calls to internal endpoints are not permitted. [rule: no-internal-curl]
guard_sync example — after your security team pushes new rules:
guard_sync()
→ Policy synced — 12 rule(s) active (version: 2026-05-31T14:22:00Z).
Policy file format
Policy is stored at ~/.conductguard/policy.json and synced from the server:
{
  "team_id": "uuid",
  "version": "2026-05-31T14:22:00Z",
  "rules": [
    {
      "rule_id": "no-rm-rf",
      "match_tool": "bash",
      "match_pattern": "rm\\s+-rf",
      "match_path_pattern": null,
      "action": "block",
      "message": "Recursive deletes are not permitted. Use trash or targeted rm."
    },
    {
      "rule_id": "audit-prod-writes",
      "match_tool": "edit,write",
      "match_path_pattern": "/prod/",
      "match_pattern": null,
      "action": "warn",
      "message": "Writing to prod directory — make sure this is intentional."
    }
  ]
}
Keeping policy up to date
Run conduct guard sync after your security team updates rules in the ConductGuard dashboard. The sync command pulls the latest policy, rewrites the hook, and re-registers the MCP entry in any newly detected AI tool configs.
# Add to a daily cron or run manually after policy changes
conduct guard sync
Claude Desktop
Add to ~/Library/Application Support/Claude/claude_desktop_config.json (macOS) or %APPDATA%\Claude\claude_desktop_config.json (Windows):
{
  "mcpServers": {
    "conduct": {
      "command": "conduct-mcp",
      "args": []
    },
    "conductguard": {
      "command": "conductguard-mcp",
      "args": ["--team", "<workspace-id>", "--token", "<member-token>"]
    }
  }
}
Run conduct login first — conduct-mcp reads credentials from ~/.conduct/config.json. Get your agent token from Settings → Agents → Issue token in the Conduct AI dashboard.
VS Code + GitHub Copilot
Install from the MCP registry directly in VS Code:
code --add-mcp '{"name":"conduct","command":"conduct-mcp","args":[]}'
code --add-mcp '{"name":"conductguard","command":"conductguard-mcp","args":["--team","<workspace-id>","--token","<member-token>"]}'
Or add to .vscode/mcp.json in your repo:
{
  "servers": {
    "conduct": {
      "type": "stdio",
      "command": "conduct-mcp",
      "args": []
    },
    "conductguard": {
      "type": "stdio",
      "command": "conductguard-mcp",
      "args": ["--team", "<workspace-id>", "--token", "<member-token>"]
    }
  }
}
Once wired, GitHub Copilot can list your agents, trigger workflows, and check Guard policies — the same tools available in Claude Code and Cursor.
Prerequisites: pip install conduct-cli + conduct login
Links
- Dashboard: conductai.ai
- Docs: conductai.ai/docs
- Issues: github.com/sseshachala/conductai/issues
Questions sur Conduct AI MCP
Comment ajouter Conduct AI MCP à Claude Code ?
Exécutez claude mcp add conduct-cli -- uvx conduct-cli dans votre terminal. Ajoutez --scope user pour le rendre disponible dans tous les projets.
Comment ajouter Conduct AI MCP à Cursor ?
Ouvrez ~/.cursor/mcp.json et ajoutez le serveur sous mcpServers, avec la configuration Cursor indiquée dans la section d'installation ci-dessus.
Comment installer Conduct AI ?
Vous pouvez installer le CLI officiel via pip avec la commande pip install conduct-cli.
Qu'est-ce que ConductGuard ?
ConductGuard est un système de gestion de flotte d'outils IA qui permet aux équipes de sécurité de définir des politiques appliquées automatiquement lors des sessions IA des développeurs.
Puis-je utiliser Conduct AI dans mon pipeline CI/CD ?
Oui, la commande conduct test --all renvoie un code de sortie de 0 si tous les tests réussissent et 1 en cas d'échec, ce qui la rend parfaitement adaptée aux environnements CI.