
Serveur MCP fde-mastery
Commit 8 nov. 2026Fournit une plateforme d'exécution gouvernée pour les agents IA d'entreprise avec des workflows durables, l'application de politiques et l'observabilité.
Aussi connu sous LloydCoder/fde-mastery
- Étoiles
- 1
- Outils
- —
- Téléchargements, 30 jours
- —
- Dernière version
- —
- Dernier commit
- 8 nov. 2026
- Licence
- Apache-2.0
Qu'est-ce que fde-mastery MCP ?
fde-mastery est un serveur MCP. Fournit une plateforme d'exécution gouvernée pour les agents IA d'entreprise avec des workflows durables, l'application de politiques et l'observabilité.
Résumé généré à partir du README du projet
À propos du MCP server fde-mastery
FDE Mastery permet aux équipes d'ingénierie de gérer des agents IA d'entreprise avec une gouvernance stricte et des workflows durables. Il propose une architecture monolithique modulaire qui établit des limites claires entre les plans de contrôle, de données et de confiance afin de garantir une exécution sécurisée des agents. Les développeurs peuvent utiliser les SDK Python ou TypeScript pour intégrer ces capacités dans leurs propres applications, en gérant tout, de l'identité et du multi-tenancy à l'accès aux modèles et aux outils, via des registres centralisés.
La plateforme gère des exigences opérationnelles complexes telles que l'application de politiques, les approbations humaines pour les actions à fort impact et l'observabilité compatible avec OpenTelemetry. Elle prend en charge divers modèles de déploiement, notamment les tests locaux avec un stockage en mémoire ou des configurations de production utilisant PostgreSQL, Redis et Docker Compose. En utilisant des outils spécifiques comme platformctl pour l'inspection des manifestes et les vérifications doctor, les équipes peuvent maintenir des standards élevés à travers huit domaines d'entreprise, incluant la finance, la cybersécurité et les workflows juridiques.
Ce que vous pouvez faire avec
- 1Imposer une approbation humaine pour les actionsUn agent IA peut être restreint de sorte que les tâches à haut risque nécessitent une vérification manuelle avant de se poursuivre.
- 2Gérer des charges de travail IA multi-tenantLes développeurs peuvent garantir que différents clients disposent d'identités et de limites de données isolées au sein de la même plateforme.
- 3Surveiller les performances et la dérive des agentsLes équipes peuvent utiliser des jeux de données d'évaluation et des outils d'observabilité pour suivre la performance de leurs modèles d'IA au fil du temps.
- 4Sécuriser la chaîne d'approvisionnement de l'IALes organisations peuvent automatiser les contrôles de sécurité et générer des nomenclatures logicielles (SBOM) pendant le processus de build.
Extrait du README du projet. Chaque cas d'utilisation est vérifié par rapport à une citation du document.
Configuration
FDE_STORAGE_BACKEND
| Nom | Description | Type |
|---|---|---|
| FDE_STORAGE_BACKEND | — |
Vérifications automatisées
Exécuté le 15 nov. 2026Rapport complet →Pas encore vérifié. Un serveur nécessite un score de 80, aucune faille sérieuse et suffisamment de données pour que nous puissions effectuer les vérifications. Fonctionnement des vérifications · Ce qu'il faut corriger pour gagner des points

- Dépôt source lié et accessiblelloydcoder/fde-mastery is public and reachablegithub.com/lloydcoder/fde-mastery ↗Réussi
- Le nom du package correspond au dépôt sourceNon vérifié
- Provenance du build (attestation Sigstore)Non vérifié
- Licence open source (OSI)Apache-2.0spdx.org/licenses/Apache-2.0.html ↗Réussi
- Commit ou version publiée au cours de l'année écouléeLast commit or release 2026-11-08github.com/lloydcoder/fde-mastery ↗Réussi
- OpenSSF ScorecardNon vérifié
- Nom du package non proche d'un package populaireNon vérifié
- Aucun avis critique dans le package ou ses dépendancesNon vérifié
- Aucune instruction cachée destinée au modèle0 tool descriptions and the README read; no override phrases, credential paths or hidden charactersRéussi
- Les outils destructifs sont étiquetésNon vérifié
- Le point de terminaison distant répond à la poignée de main MCPNon vérifié
README
Voir sur GitHubFDE Mastery
FDE Mastery is a governed execution platform for teams building, integrating, and operating enterprise AI agents and workflows.
It provides reusable identity and tenancy boundaries, agent execution, durable workflows, policy enforcement, human approvals, model and tool gateways, evaluations, observability, and operational controls across eight enterprise domains.
Architecture at a glance
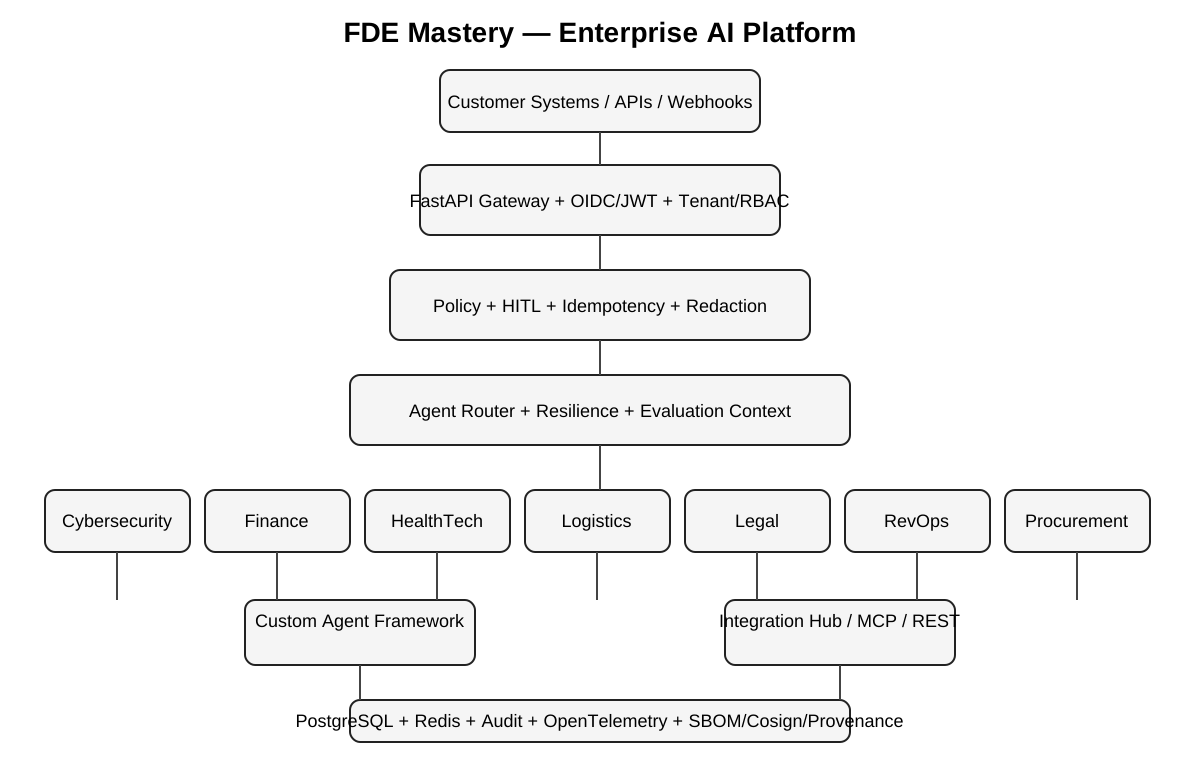
The diagram describes platform boundaries; it is not a screenshot or live deployment demonstration. See the architecture guide.
Why FDE Mastery
| Concern | Platform approach |
|---|---|
| Identity and tenancy | Tenant-aware identity context, scoped authorization and PostgreSQL RLS foundations |
| Agent execution | Versioned agent lifecycle, budgets, checkpoints and durable workflow boundaries |
| Consequential actions | Independent trust/policy controls, risk tiers and expiring human approvals |
| Tool and model access | Registries, capability boundaries, policy checks and provider adapters |
| Reliability | Leased work, retries, recovery, idempotency and incident lifecycle contracts |
| Evaluation | Golden and adversarial datasets, quality/safety gates and drift signals |
| Operations | OpenTelemetry-compatible observability, tenant-aware FinOps and deployment controls |
| Supply chain | CI security checks, SBOM generation, image signing and build provenance |
FDE Mastery is a modular monolith with explicit control-plane, data-plane and trust-plane boundaries. It does not split components into microservices before independent scaling or isolation is justified.
Quick start
Run the repository tests with local in-memory and mock-provider settings. No production credentials are required.
git clone https://github.com/LloydCoder/fde-mastery.git && cd fde-mastery/packages/platform-core
python -m venv .venv && source .venv/bin/activate
python -m pip install -e ".[test]"
FDE_STORAGE_BACKEND=memory FDE_RATE_LIMIT_BACKEND=memory FDE_MONTH1_PROVIDER=mock MOCK_LLM=true FDE_ENVIRONMENT=test python -m pytest -q
Windows PowerShell activation uses .venv\Scripts\Activate.ps1. Python 3.11 matches the primary CI runtime; package metadata supports Python 3.10 and newer.
Installation
| Tool | Requirement |
|---|---|
| Python | 3.10+; Python 3.11 is the CI baseline |
| Git | Required to clone |
| Docker Compose | Optional, for container deployment |
| Node.js | 20+ for the TypeScript SDK |
From packages/platform-core, install the platform and quality tools:
python -m pip install -e ".[test,quality,security,observability,sbom]"
Optional dependency groups are defined in pyproject.toml. The production-oriented Compose definition is deployment/docker-compose.production.yml. It requires deployment-specific PostgreSQL, OIDC, application/admin key and managed-secret configuration. Follow the deployment guide; never use example credentials in production.
Usage
Inspect platform capabilities
From the repository root:
PYTHONPATH=packages/platform-core python -m platformctl manifest
PYTHONPATH=packages/platform-core python -m platformctl doctor
Run the API locally
After installing the package, from packages/platform-core:
FDE_STORAGE_BACKEND=memory FDE_RATE_LIMIT_BACKEND=memory FDE_MONTH1_PROVIDER=mock MOCK_LLM=true FDE_ENVIRONMENT=test python -m uvicorn deployment.api_gateway.main:app --host 127.0.0.1 --port 8000
In another terminal:
curl --fail http://127.0.0.1:8000/v1/health
See API reference for authentication, tenant binding, idempotency and request metadata. Do not send customer data to a local test configuration.
SDKs
| SDK | Runtime | Source |
|---|---|---|
| Python | Python 3.10+; standard-library HTTP client | sdks/python |
| TypeScript | Node.js 20+ | sdks/typescript |
Configuration
The tracked API gateway example is .env.example. It contains placeholders only. Copy values into an untracked environment file and replace every placeholder before use.
| Variable | Template example | Purpose |
|---|---|---|
FDE_API_KEYS |
Placeholder | Application API keys |
FDE_ADMIN_API_KEYS |
Placeholder | Separate administrator API keys |
FDE_STORAGE_BACKEND |
memory |
Storage adapter |
FDE_DATABASE_URL |
Local PostgreSQL URL | Durable database connection |
FDE_DB_CREATE_TABLES |
false |
Automatic table creation |
FDE_RATE_LIMIT_BACKEND |
memory |
Rate-limit backend |
FDE_REDIS_URL |
Local Redis URL | Redis connection |
FDE_RATE_LIMIT_WINDOW_SECONDS |
60 |
Rate-limit window |
FDE_RATE_LIMIT_REQUESTS |
60 |
Request allowance |
FDE_MAX_BODY_BYTES |
262144 |
Maximum request body size |
See Configuration reference. Template values are not production recommendations.
Platform domains and capabilities
| Domain | Example workflow |
|---|---|
| Cybersecurity | SIEM alert enrichment and SOC triage |
| Finance | Transaction risk and governance |
| HealthTech | Compliance and triage support |
| Logistics | Supply-chain risk analysis |
| Legal | Contract risk workflows |
| RevOps | Pipeline and account operations |
| Procurement | Supplier risk and quote comparison |
| Custom | Tenant-defined workflows and policies |
The platform provides versioned agent/tool/model/policy registries, durable workflows, tenant-scoped events, evaluation, incident management, AI FinOps, integration and interoperability boundaries, and deployment profiles.
High-impact actions remain subject to policy and human approval. Procurement is recommendation-oriented: the platform does not autonomously award suppliers, create purchase orders, modify vendor master data or approve spend.
These are reusable platform capabilities and reference integrations. They are not a security certification, regulatory approval or evidence of a live customer deployment.
Documentation
| Guide | Description |
|---|---|
| Documentation index | Documentation map and reading paths |
| Getting started | Local setup and first checks |
| Architecture | Platform boundaries and dependency rules |
| Architecture decisions | Accepted architecture decision records |
| API and SDKs | Versioned API and client contracts |
| Configuration | Runtime environment settings |
| Deployment | Deployment model and operations |
| Production readiness | Eight-gate promotion model |
| Build status | Historical implementation and verification ledger |
| Security standards | Engineering control references |
| AI threat model | AI-specific threat considerations |
Contributing
Issues and pull requests are welcome. Read CONTRIBUTING.md, follow the Code of Conduct, and use the provided templates.
License and acknowledgements
FDE Mastery is distributed under the Apache License 2.0. The project uses and is informed by OWASP, NIST AI RMF, OpenTelemetry, CycloneDX, Sigstore Cosign and SLSA provenance.
Responsible use
Domain examples use synthetic or illustrative data. They are not financial, medical or legal advice. Customer deployments require their own threat model, data-protection decisions, integration validation, evaluation evidence, security review, operational runbooks and approval policy.
- Defects: GitHub Issues.
- Vulnerabilities: follow SECURITY.md; do not publish exploit details.
- Setup: see Getting started and Configuration.
- Deployment: see DEPLOYMENT.md.
Questions sur fde-mastery MCP
Quels langages de programmation sont pris en charge par les SDK ?
La plateforme propose un SDK Python pour Python 3.10+ et un SDK TypeScript pour Node.js 20+.
La plateforme effectue-t-elle des actions d'approvisionnement de manière autonome ?
Non, l'approvisionnement est orienté vers la recommandation ; la plateforme n'attribue pas de fournisseurs et ne crée pas de bons de commande de manière autonome.
Puis-je exécuter la plateforme localement sans identifiants de production ?
Oui, vous pouvez exécuter les tests du dépôt en utilisant des paramètres locaux en mémoire et des fournisseurs simulés (mock-providers) sans nécessiter d'identifiants de production.