
codegraph MCP server
2026년 11월 4일 커밋정적 분석을 통해 TypeScript, JavaScript, Python 저장소를 분석하여 콜 그래프, 영향도 분석 및 코드 아키올로지를 생성합니다.
다른 이름 attnstack/codegraph
- 스타
- 1
- Tools
- —
- 다운로드, 30일
- —
- 최신 버전
- 1.0.0
- 마지막 커밋
- 2026년 11월 4일
- 라이선스
- MIT
codegraph MCP란?
codegraph은(는) MCP server입니다. 정적 분석을 통해 TypeScript, JavaScript, Python 저장소를 분석하여 콜 그래프, 영향도 분석 및 코드 아키올로지를 생성합니다.
프로젝트 README에서 생성된 요약
codegraph MCP server 정보
codegraph는 개발자가 TypeScript, JavaScript 또는 Python 저장소에서 코드 변경에 따른 파급 효과를 분석할 수 있게 해줍니다. tree-sitter를 사용하여 코드를 포괄적인 콜 그래프로 파싱함으로써 함수 호출자, 영향도 분석 및 코드 계보에 대한 정확한 답변을 제공합니다. 이 도구는 복잡한 시스템을 리팩터링하거나 디버깅할 때 단순한 텍스트 검색이나 단일 단계 참조 조회를 넘어선 기능이 필요한 엔지니어를 위해 설계되었습니다.
사용자는 CLI를 통해 시스템과 상호작용하거나 MCP stdio 프로토콜을 사용하여 Claude Code 또는 Cursor와 같은 AI 클라이언트에 연결할 수 있습니다. 서버는 로컬에서 실행되며 Rust 툴체인 설치를 피하기 위해 Docker를 통해 배포할 수 있습니다. 데이터는 로컬 SQLite 데이터베이스를 통해 관리되며, 파일이 변경되어도 쿼리 속도를 유지할 수 있도록 증분 업데이트를 수행합니다. 벡터 기반 도구와 달리 결정론적 정적 분석에 의존하여 재현 가능한 결과를 제공하며, 정적으로 해결할 수 없는 동적 호출은 명시적으로 표시합니다.
활용 사례
- 1리팩터링 영향도 평가특정 함수를 변경할 때 코드베이스의 어느 부분이 영향을 받는지 확인합니다.
- 2실행 경로 추적진입점부터 다양한 중간 함수를 거쳐 외부 호출로 이어지는 로직 흐름을 추적합니다.
- 3데드 코드 식별저장소 내에서 더 이상 호출되지 않는 고립된 함수를 찾아냅니다.
- 4코드 아키올로지 수행심볼의 이력을 조사하여 특정 라인을 도입한 커밋과 pull request를 확인합니다.
프로젝트의 README를 바탕으로 작성되었습니다. 모든 활용 사례는 해당 내용의 인용문과 대조하여 확인합니다.
자동 검사
2026년 11월 15일에 실행됨전체 보고서 →아직 인증되지 않았습니다. 서버는 80점 이상의 점수, 심각한 결함 없음, 그리고 검사에 충분한 데이터를 갖추어야 합니다. 검사 방식 · 점수를 높이기 위해 수정할 항목
- 소스 저장소 연결 및 접근 가능attnstack/codegraph is public and reachablegithub.com/attnstack/codegraph ↗통과
- 패키지가 이 저장소를 소스로 명시검사되지 않음
- 빌드 출처(Sigstore 증명)검사되지 않음
- 오픈 소스 라이선스 (OSI)MITspdx.org/licenses/MIT.html ↗통과
- 최근 1년 내 커밋 또는 릴리스Last commit or release 2026-11-04github.com/attnstack/codegraph ↗통과
- OpenSSF Scorecard검사되지 않음
- 패키지 이름이 인기 패키지와 유사하지 않음검사되지 않음
- 패키지 및 해당 종속성에 중요한 보안 권고 없음검사되지 않음
- 모델에 대한 숨겨진 지침 없음0 tool descriptions and the README read; no override phrases, credential paths or hidden characters통과
- 파괴적인 도구에 라벨 표시됨검사되지 않음
- 원격 엔드포인트가 MCP 핸드셰이크에 응답검사되지 않음
README
GitHub에서 보기codegraph
改一行代码,怎么知道会波及哪些地方?IDE 的"查找引用"只给一跳,全局搜索只会匹配文本。codegraph 用 tree-sitter 把整个 TypeScript/JavaScript(以及 Python)仓库解析成一张调用图(函数 / 类 / 文件 × 调用 / 继承 / 导入),然后直接回答:
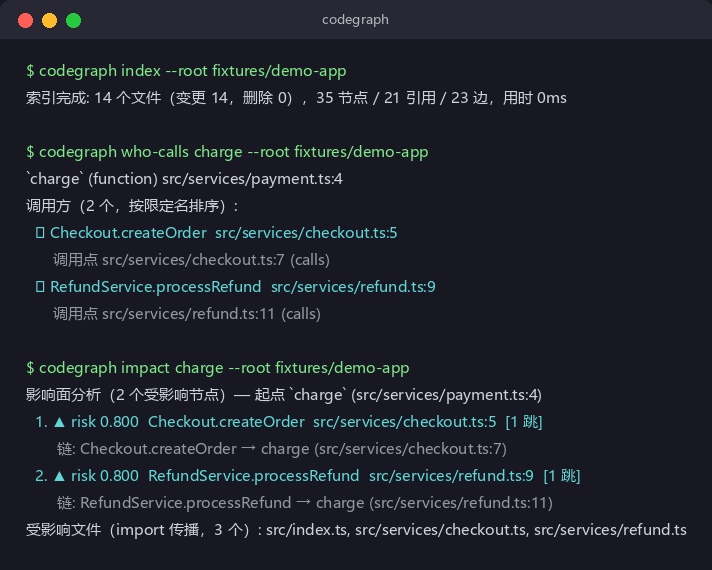
- 谁调用了它 —— 每个调用点带源码位置
- 改它影响谁 —— 影响面按风险排序,每条附完整调用链
- 从入口到 DB/外部调用 中间经过了谁
所有结论来自静态解析,每条边都能点回源码。解析不了的地方(动态调用、同名歧义、被局部变量遮蔽)会明确标成 dynamic 列出来,而不是硬塞一个可能错的答案给你。不需要向量库,不需要上传代码,查询结果可复现。


快速上手
git clone https://github.com/attnstack/codegraph.git && cd codegraph
cargo build --release

# 对任意 TS/JS 仓库建图(仓库自带一个演示项目)
./target/release/codegraph index --root fixtures/demo-app

# 问它问题
./target/release/codegraph who-calls charge --root fixtures/demo-app
# 开发态:保存即自动增量重建(可另开一个终端挂着)
./target/release/codegraph watch --root fixtures/demo-app
./target/release/codegraph impact charge --root fixtures/demo-app
./target/release/codegraph trace Checkout.createOrder format --root fixtures/demo-app
./target/release/codegraph callees charge --root fixtures/demo-app      # 它调用了谁
./target/release/codegraph dead-code --root fixtures/demo-app           # 孤儿函数
./target/release/codegraph cycles --root fixtures/demo-py               # import 循环(python 仓库)
./target/release/codegraph hotspots --root fixtures/demo-app
Python 仓库用法完全一样——试试 --root fixtures/demo-py。
impact 的输出长上面截图那样:按风险排序的受影响清单 + 每条的证据链。风险分的算法在架构文档里,一句话版本是"沿调用链每跳衰减 0.8,不同边类型不同权重"。
接入 Claude Code / Cursor
CLI 之外还有一个 MCP stdio 出口,Agent 可以直接调用同一套查询:
{
  "mcpServers": {
    "codegraph": {
      "command": "/path/to/codegraph",
      "args": ["mcp", "--root", "/path/to/your/repo"]
    }
  }
}
不想装 Rust 工具链的话,仓库带了 Dockerfile:
docker build -t codegraph .
docker run -i --rm -v /path/to/your/repo:/repo codegraph        # 起 MCP stdio
docker run --rm -v /path/to/your/repo:/repo codegraph index --root /repo   # 当 CLI 用
提供 9 个工具:who_calls / impact / trace / callees / dead_code / cycles / hotspots / search / archaeology。改完文件不用手动重建——每次工具调用前会做 mtime/size 预筛,发现漂移自动增量更新。协议实现是手写的最小 JSON-RPC 子集,用官方 TypeScript SDK 做了契约测试(这也是 CI 的一部分)。
archaeology 单独说一下:基于 git blame -C 做代码考古,输入一个符号,返回它每行是哪个 commit 引入的、谁写的、关联哪个 PR。接手别人的老模块时挺好用。
为什么不用向量库
语义相似不等于真有调用关系。改代码影响评估需要的是确定的边,不是"感觉相关的前 k 个"。代价也很实在:解析成本(靠增量更新摊薄)和语言覆盖(目前只有 TS/JS)。如果你要的是"帮我找实现某个业务概念的代码",这是另一类问题,embedding 检索更合适,两者不冲突。
工作原理
graph LR
    A[文件发现<br>gitignore 感知] --> B[tree-sitter 解析<br>并行,仅变更文件]
    B --> C[符号解析<br>全量视图重跑]
    C --> D[(SQLite / WAL)]
    D --> E[查询层<br>闭包 / 双向 BFS / PageRank]
    E --> F[CLI]
    E --> G[MCP stdio]
    H[git blame] --> E
几个关键取舍(细节在 docs/ARCHITECTURE.md):
- 节点身份不含行号。span 只是属性,否则每编辑一次全部节点 id 洗牌,增量更新就没法做了。
- 每个调用点单独存一行(refs 表),边表只是聚合缓存。证据链、增量重解析的原材料,都是同一份 refs。
- 增量的正确性靠拆分:tree-sitter 解析(贵)只做变更文件;符号解析(便宜,全是哈希查找)每次对全量视图重跑。所以"增量结果 == 全量重建"能拿 fuzz 测试证明——随机改文件,两边各查一遍全部符号,逐字段断言相等。这个测试在 CI 里跑。
性能
我机器上(Ryzen 7 7735H,Windows 11,release 构建)跑合成语料(700 个文件、10.5 万行、1.5 万节点 / 3.3 万边):
| 操作 | 耗时 |
|---|---|
| 全量重建 | 0.77s |
| 单文件变更增量更新 | 0.87s |
| 各查询命令 | 0.19–0.21s |
查询那 0.2s 基本是进程启动和快照装载,算法本身毫秒级。同目录 grep -rn 一遍要 0.35s,而且它只能给你文本行。
说句实话:这个规模下全量重建本来就不慢,增量并不比它快。增量的价值在于正确性模型(上面说的 fuzz 等式)和更大的语料/更慢的磁盘。数字怎么测的、怎么复现,见 scripts/bench.sh。
已知不足
- JS 没有类型信息,
obj.method()这类调用很多解析不出来,进了 dynamic 桶。要彻底解决得接 tsc 的类型表,暂时没做。 - 装饰器路由、DI 容器、monkey-patch 这类运行时魔法,静态分析原则上无解,全部如实标 dynamic。
- 证据链是调用链,不含数据流。严格的影响面要程序切片(SDG),是后面想做的方向。
- 语言适配器覆盖 TS/JS 和 Python。加一门语言 = 一个 grammar 依赖 + 一份 queries 文件 + 在 parse.rs 注册(见 CONTRIBUTING);python 的 import 环检测也顺带做了,但 barrel 式 re-export 链目前只在 TS 侧支持。
- benchmark 用的是合成语料,真实大型 monorepo(workspace 协议、多层 tsconfig extends)没回归过。
更新日志
版本历史见 CHANGELOG.md。
License
codegraph MCP 질문
지원하는 프로그래밍 언어는 무엇인가요?
현재 TypeScript, JavaScript, Python을 지원합니다.
동적 호출이나 모호한 참조는 어떻게 처리하나요?
동적 호출이나 이름 모호성처럼 해결할 수 없는 호출은 잘못된 답변을 제공하는 대신 'dynamic'으로 명시하여 표시합니다.
Claude Code나 Cursor와 함께 사용할 수 있나요?
네, AI 에이전트가 동일한 쿼리 세트를 호출할 수 있도록 MCP stdio 출력을 제공합니다.
벡터 데이터베이스가 필요한가요?
아니요, 정적 분석에 의존하므로 벡터 데이터베이스나 외부 서비스로의 코드 업로드가 필요하지 않습니다.