
MCP server PhantomOperator
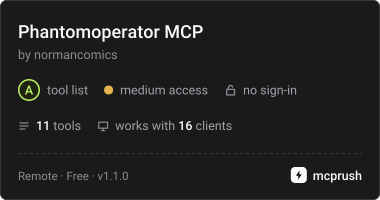
Коммит 12 нояб. 2026 г.Проводит анализ конфиденциальности и публичного раскрытия данных для авторизованных пользователей и агентов, включая аудит метаданных, проверку утечек и анализ гигиены кошельков.
Также известен как normancomics/PhantomOperator
- Звёзды
- 1
- Инструменты
- —
- Загрузки, 30 дней
- —
- Последняя версия
- 1.1.0
- Последний коммит
- 12 нояб. 2026 г.
- Лицензия
- MIT
Что такое PhantomOperator MCP?
PhantomOperator — это MCP server. Проводит анализ конфиденциальности и публичного раскрытия данных для авторизованных пользователей и агентов, включая аудит метаданных, проверку утечек и анализ гигиены кошельков.
Сводка сгенерирована из README проекта
О PhantomOperator MCP server
PhantomOperator предоставляет удаленный сервис анализа конфиденциальности и публичного раскрытия данных, предназначенный для авторизованных пользователей и AI агентов. Он работает по модели оплаты за каждый вызов (pay-per-call), позволяя клиентам проводить аудит цифровых следов с помощью специализированных операций безопасности. Пользователи взаимодействуют с сервисом через MCP endpoint, используя JSON-RPC 2.0 запросы, которые возвращают инструкции по оплате, если инструмент требует вознаграждения.
Платформа поддерживает различные специализированные аудиты, включая metadata-audit для HTTP заголовков, breach-check для проверки email, и wallet-opsec-audit для оценки гигиены EVM-кошельков. Также доступны более комплексные проверки, такие как full-privacy-sweep или cypherpunk-redteam-dossier. Платежи обрабатываются через Base mainnet с использованием USDC по протоколу x402, хотя для повышения приватности можно настроить вариант с инвойсом в Monero.
Разработчики могут интегрировать эти инструменты в AI рабочие процессы, используя OpenAPI specification или документ MCP discovery. Сервис спроектирован для обработки структурированных запросов по URL, идентификаторам и кошелькам при условии, что у запрашивающей стороны есть явное разрешение на оценку целевых данных.
Что вы можете с ним делать
- 1Аудит утечки веб-метаданныхАгент может проверить URL на наличие сигналов раскрытия данных в HTTP заголовках и HTML комментариях.
- 2Проверка статуса утечки emailРазработчик может проверить, фигурировал ли конкретный адрес электронной почты в известных утечках данных.
- 3Анализ гигиены криптовалютных кошельковПользователи могут анализировать свои адреса кошельков в сетях Base или EVM на предмет публичных сигналов безопасности.
- 4Генерация отчетов по повышению конфиденциальностиAI клиент может запросить структурированный отчет с оценкой и списком приоритетных шагов для улучшения приватности.
Взято из README проекта. Каждый вариант использования проверен на соответствие цитате из него.
Как установить PhantomOperator MCP
Форматы проверены 10 ноя 2026Добавить в CursorДобавить в GooseУстановка PhantomOperator MCP в Claude Code
$ claude mcp add --transport http phantomoperator https://freysaai.freysa.dev/mcpУстановка PhantomOperator MCP в Cursor
~/.cursor/mcp.json
{
  "mcpServers": {
    "phantomoperator": {
      "url": "https://freysaai.freysa.dev/mcp"
    }
  }
}Установка PhantomOperator MCP в VS Code
.vscode/mcp.json
{
  "servers": {
    "phantomoperator": {
      "type": "http",
      "url": "https://freysaai.freysa.dev/mcp"
    }
  }
}Установка PhantomOperator MCP в VS Code CLI
$ code --add-mcp '{"name":"phantomoperator","type":"http","url":"https://freysaai.freysa.dev/mcp"}'Установка PhantomOperator MCP в Codex
$ codex mcp add phantomoperator --url https://freysaai.freysa.dev/mcpУстановка PhantomOperator MCP в Codex config.toml
~/.codex/config.toml
[mcp_servers.phantomoperator]
url = "https://freysaai.freysa.dev/mcp"
Установка PhantomOperator MCP в Gemini CLI
$ gemini mcp add -s user --transport http phantomoperator https://freysaai.freysa.dev/mcpУстановка PhantomOperator MCP в Gemini settings.json
~/.gemini/settings.json
{
  "mcpServers": {
    "phantomoperator": {
      "url": "https://freysaai.freysa.dev/mcp",
      "type": "http"
    }
  }
}Автоматические проверки
Запущено 15 нояб. 2026 г.Полный отчёт →Еще не проверено. Для сервера требуется оценка 80, отсутствие серьезных проблем и достаточно данных для нашей проверки. Как работают проверки · Что исправить, чтобы получить больше баллов

- Связанный и доступный исходный репозиторийnormancomics/phantomoperator is public and reachablegithub.com/normancomics/phantomoperator ↗Пройдено
- Пакет указывает этот репозиторий как источникНе проверялось
- Происхождение сборки (аттестация Sigstore)Не проверялось
- Open source лицензия (OSI)MITspdx.org/licenses/MIT.html ↗Пройдено
- Коммит или релиз за последний годLast commit or release 2026-11-12github.com/normancomics/phantomoperator ↗Пройдено
- OpenSSF ScorecardНе проверялось
- Имя пакета не похоже на популярный пакетНе проверялось
- Нет критических предупреждений в пакете или его зависимостяхНе проверялось
- Нет скрытых инструкций для модели0 tool descriptions and the README read; no override phrases, credential paths or hidden charactersПройдено
- Деструктивные инструменты помеченыНе проверялось
- Удалённая конечная точка отвечает на рукопожатие MCPinitialize answered with protocol 2025-06-18 in 1021 msПройдено
README
Открыть на GitHubPhantomOperator

PhantomOperator is a pay-per-call privacy and public-exposure analysis service for authorized users and AI agents. It provides structured checks for web metadata leakage, public-web exposure, breach indicators, privacy posture, and wallet hygiene.
Authorization required: Only assess URLs, identities, email addresses, wallets, and systems you own or are expressly authorized to assess. Do not submit seed phrases, passwords, API keys, or other secrets.
Live service
Service: https://freysaai.freysa.dev
Source: github.com/normancomics/PhantomOperator
Updates: @phntmop on X
| Resource | URL |
|---|---|
| Human landing page | / |
| Agent quickstart | /quickstart |
| Free illustrative report | /sample-report |
| Free Monero address-decoding preview | POST /demo/monero-decode |
| OpenAPI 3.1 | /openapi.json |
| MCP endpoint | /mcp |
| x402 discovery | /.well-known/x402 |
| A2A agent card | /.well-known/agent-card.json |
| ERC-8004 registration | /.well-known/agent-registration.json |
| LLM guide | /llms.txt |
| Aggregate service telemetry | /usage |
| Service status | /status |
| Terms and scope | /terms |
Payments
Working paid rail: Base USDC via x402
Paid routes at POST /skills/* use x402 v2 exact payments.
| Field | Value |
|---|---|
| Network | Base mainnet, eip155:8453 |
| Asset | USDC on Base |
| USDC contract | 0x833589fCD6eDb6E08f4c7C32D4f71b54bdA02913 |
| Payment receiver | 0xC5f20C3Ad7B730B34620ecF39c2C5681482A6Cd6 |
| Production facilitator | Coinbase CDP x402 |
| ERC-8004 agent | 821239 |
| ERC-8004 identity registry | 0x8004A169FB4a3325136EB29fA0ceB6D2e539a432 |
An unpaid valid request receives HTTP 402 Payment Required. An x402-compatible client signs the stated payment requirement and retries the same request. Never send a plain ERC-20 transfer as a substitute for the x402 payment credential.
Optional privacy rail: Monero invoices
A production Monero flow is included but is disabled by default. It requires a privately reachable, view-only monero-wallet-rpc, a fixed XMR/USD quote configuration, and a local proof secret. Once configured, a client:
- requests
POST /billing/monero-quotewith{ "skillId": "metadata-audit", "input": { ... } }; - receives a unique wallet subaddress, exact atomic-XMR amount, expiry, and status URL;
- pays the amount, then polls
GET /billing/monero-invoice/:invoiceIduntil required confirmations are reached; - retries the requested skill with
X-Payment-Method: moneroand the returnedX-Paymentproof.
The service uses the view-only wallet RPC only to allocate subaddresses and verify incoming confirmed amounts. It never needs a Monero spend key. Configuration names are documented in .env.example.
Available operations
The canonical schemas, payment requirements, and examples are generated at /openapi.json. Prices are denominated in USDC and may be read from that document before payment.
| Operation | What it does | Base x402 price |
|---|---|---|
metadata-audit |
Reviews public HTTP headers, HTML metadata/comments, and third-party trackers for exposure signals. | $0.05 |
threat-scan |
Searches public-web results for potential PII exposure associated with an authorized identity. | $0.10 |
breach-check |
Checks an email against available breach intelligence and optionally performs a k-anonymity password-range check. | $0.10 |
opsec-score |
Produces a structured public-exposure score and prioritized mitigations. | $0.25 |
monero-opsec-audit |
Decodes a supplied Monero address and returns privacy-posture guidance. | $0.25 |
data-removal |
Identifies supported broker-removal paths and drafts a removal request; it does not submit requests without explicit authorization. | $0.50 |
spam-caller-removal |
Prepares official caller-ID unlisting and spam-label dispute steps; it does not submit requests. | $0.10 |
wallet-opsec-audit |
Reviews public Base/EVM wallet hygiene signals. | $0.50 |
full-privacy-sweep |
Combines relevant authorized checks into one report. | $1.00 |
cypherpunk-redteam-dossier |
Combines multiple authorized assessment modules. | $5.00 |
sovereign-opsec-retainer |
Produces an organization-level authorized assessment package. | $25.00 |
Agent quickstart
- Fetch
/openapi.json,/.well-known/x402, or/mcp. - Validate that the target and submitted information are authorized and non-sensitive.
- Call the selected
POST /skills/<operation>route with valid JSON. - On
402, inspect the returned x402 requirement and retry using an x402-compatible Base-USDC client. - Validate the returned JSON against the published operation schema.
For MCP clients, send JSON-RPC 2.0 initialize, tools/list, and tools/call requests to POST /mcp. The paid-tool handoff returns the exact HTTP route and payment guidance.
Local development
npm install
cp .env.example .env
npm test
npm start
The server defaults to port 3000. Set PUBLIC_BASE_URL to the deployed HTTPS origin and use a protected .env file. See .env.example for non-secret configuration names. Do not commit credentials, payment keys, private keys, or customer data.
Deployment and discovery
The public service publishes OpenAPI, x402, A2A, ERC-8004, MCP, llms.txt, robots, and sitemap discovery documents. Its current distribution work includes ERC-8004, MPPScan, Global A2A Registry, Agent Tools, 402 Index, Coinbase Bazaar, and a Bankr skills pull request. A directory is only described as listed after acceptance is verifiable; indexes may crawl asynchronously.
Privacy and telemetry
/usage displays aggregate settled-service telemetry. It intentionally excludes request bodies, raw IP addresses, customer wallets, and payment credentials. See TERMS.md for the service scope and limits.
License
MIT.
Вопросы о PhantomOperator MCP
Как добавить PhantomOperator MCP в Claude Code?
Выполните claude mcp add --transport http phantomoperator https://freysaai.freysa.dev/mcp в терминале. Добавьте --scope user, чтобы сервер был доступен во всех проектах.
Как добавить PhantomOperator MCP в Cursor?
Откройте ~/.cursor/mcp.json и добавьте сервер в mcpServers, используя конфигурацию Cursor из раздела установки выше.
Какой тип анализа предоставляет PhantomOperator?
Сервис выполняет структурированные проверки на утечку веб-метаданных, публичное раскрытие в сети, наличие признаков утечек, состояние конфиденциальности и гигиену кошельков.
Как осуществляются платежи за услуги?
Платные запросы используют систему точных платежей x402 v2 через Base mainnet с использованием USDC.
Можно ли использовать Monero для оплаты?
Доступен вариант оплаты через Monero, но по умолчанию он отключен и требует специальной локальной настройки.
Что не следует отправлять в сервис?
Не следует отправлять seed-фразы, пароли, API keys или другие секретные данные.