
Genera informes de aceptación de solo lectura para cambios de Git con el fin de verificar qué se modificó y qué comprobaciones ejecutó un agente de IA.
También conocido como 2648782102/proofpack-cli, proofpack-cli
- Stars
- 1
- Herramientas
- —
- Descargas, 30 días
- —
- Última versión
- 0.3.2
- Último commit
- 9 nov 2026
- Licencia
- MIT
¿Qué es Proofpack MCP?
Genera informes de aceptación de solo lectura para cambios de Git con el fin de verificar qué se modificó y qué comprobaciones ejecutó un agente de IA.
Resumen generado a partir del README del proyecto
Acerca del MCP server de Proofpack
Proofpack proporciona a los desarrolladores un comprobante de evidencia para los cambios de código realizados por agentes de IA. Genera informes de aceptación de solo lectura que detallan lo que Git puede ver, qué comprobaciones específicas se ejecutaron y qué tareas permanecen sin verificar. Esta herramienta ayuda a las personas a confirmar exactamente qué se modificó y qué pruebas ocurrieron realmente después de finalizar una tarea de programación.
El servidor se ejecuta localmente como un subproceso lanzado por el host a través del entrypoint stdio de proofpack-mcp, sin necesidad de cuentas, servicios en la nube o APIs de modelos. Cuando se usa a través de un host MCP, proporciona una única herramienta proofpack_check que realiza una inspección de Git de solo lectura para generar informes en Markdown o JSON sin ejecutar comandos del proyecto ni escribir archivos. Para los usuarios que ejecutan el CLI directamente, la herramienta puede ejecutar comandos específicos usando el flag --run, el cual utiliza el shell local y los privilegios del usuario.
A diferencia de los testers automatizados, Proofpack no afirma que un cambio sea correcto o seguro para hacer merge. Se enfoca en separar los hechos observados de los prompts heurísticos y el trabajo no verificado, asegurando que los desarrolladores conozcan los límites de la verificación realizada.
Qué puedes hacer con él
- 1Verificar cambios de código de IAGenera un informe para ver qué archivos se modificaron y cómo es el resumen del diff después de que un agente termina una tarea.
- 2Documentar comandos de prueba ejecutadosEjecuta suites de pruebas específicas y registra su estado de salida y tiempos en un informe de aceptación formal.
- 3Identificar áreas de código no probadasDetermina qué partes del proceso de desarrollo, como el linting o las auditorías de dependencias, se omitieron durante la sesión.
- 4Compartir resultados de verificación saneadosCrea una versión segura de un informe que elimine rutas sensibles y texto de comandos antes de compartirlo con otros.
Escrito a partir del README del proyecto. Cada caso de uso se verifica con una cita del mismo.
Cómo instalar Proofpack MCP
Formatos verificados el 10 nov 2026Añadir a CursorAñadir a GooseInstalar Proofpack MCP en Claude Code
$ claude mcp add proofpack-cli -- npx -y proofpack-cliInstalar Proofpack MCP en Cursor
~/.cursor/mcp.json
{
  "mcpServers": {
    "proofpack-cli": {
      "command": "npx",
      "args": [
        "-y",
        "proofpack-cli"
      ]
    }
  }
}Instalar Proofpack MCP en VS Code
.vscode/mcp.json
{
  "servers": {
    "proofpack-cli": {
      "type": "stdio",
      "command": "npx",
      "args": [
        "-y",
        "proofpack-cli"
      ]
    }
  }
}Instalar Proofpack MCP en VS Code CLI
$ code --add-mcp '{"name":"proofpack-cli","type":"stdio","command":"npx","args":["-y","proofpack-cli"]}'Instalar Proofpack MCP en Claude Desktop
claude_desktop_config.json
{
  "mcpServers": {
    "proofpack-cli": {
      "command": "npx",
      "args": [
        "-y",
        "proofpack-cli"
      ]
    }
  }
}Instalar Proofpack MCP en Codex
$ codex mcp add proofpack-cli -- npx -y proofpack-cliInstalar Proofpack MCP en Codex config.toml
~/.codex/config.toml
[mcp_servers.proofpack-cli]
command = "npx"
args = ["-y", "proofpack-cli"]
Instalar Proofpack MCP en Gemini CLI
$ gemini mcp add -s user proofpack-cli npx -- -y proofpack-cliInstalar Proofpack MCP en Gemini settings.json
~/.gemini/settings.json
{
  "mcpServers": {
    "proofpack-cli": {
      "command": "npx",
      "args": [
        "-y",
        "proofpack-cli"
      ]
    }
  }
}Verificaciones automáticas
Ejecutado 14 nov 2026Informe completo →Pasó nuestras verificaciones automáticas. Esto no es una auditoría de seguridad: lee el código y dale al servidor el acceso más limitado que necesite. Cómo funcionan las verificaciones

- Repositorio de origen vinculado y accesible2648782102/proofpack-cli is public and reachablegithub.com/2648782102/proofpack-cli ↗Aprobado
- El paquete indica este repositorio como su origenproofpack-cli names 2648782102/proofpack-cli as sourcenpmjs.com/package/proofpack-cli ↗Aprobado
- Procedencia de la compilación (atestación de Sigstore)No build attestation published for this releaseNo verificado
- Licencia de código abierto (OSI)MITspdx.org/licenses/MIT.html ↗Aprobado
- Commit o lanzamiento en el último añoLast commit or release 2026-11-09github.com/2648782102/proofpack-cli ↗Aprobado
- OpenSSF ScorecardNo verificado
- El nombre del paquete no es similar a un paquete popularNo popular package one edit away from proofpack-cliAprobado
- No hay avisos críticos en el paquete ni en sus dependencias1 resolved dependencies checked; no critical advisoryosv.dev ↗Aprobado
- Sin instrucciones ocultas para el modelo0 tool descriptions and the README read; no override phrases, credential paths or hidden charactersAprobado
- Las herramientas destructivas están etiquetadasNo verificado
- El endpoint remoto responde al handshake de MCPNo verificado
README
Ver en GitHubProofpack
An evidence receipt for AI-assisted code changes.
After a coding agent says "done", Proofpack shows what Git can see, which checks actually ran, and what remains unchecked. It runs locally, needs no account, and never gives a "safe to merge" verdict.
npx -y --package=proofpack-cli@0.3.2 proofpack check --run "npm test"
The command prints a Markdown report to stdout. Default inspection is read-only; npm test runs only because it was explicitly supplied with --run.
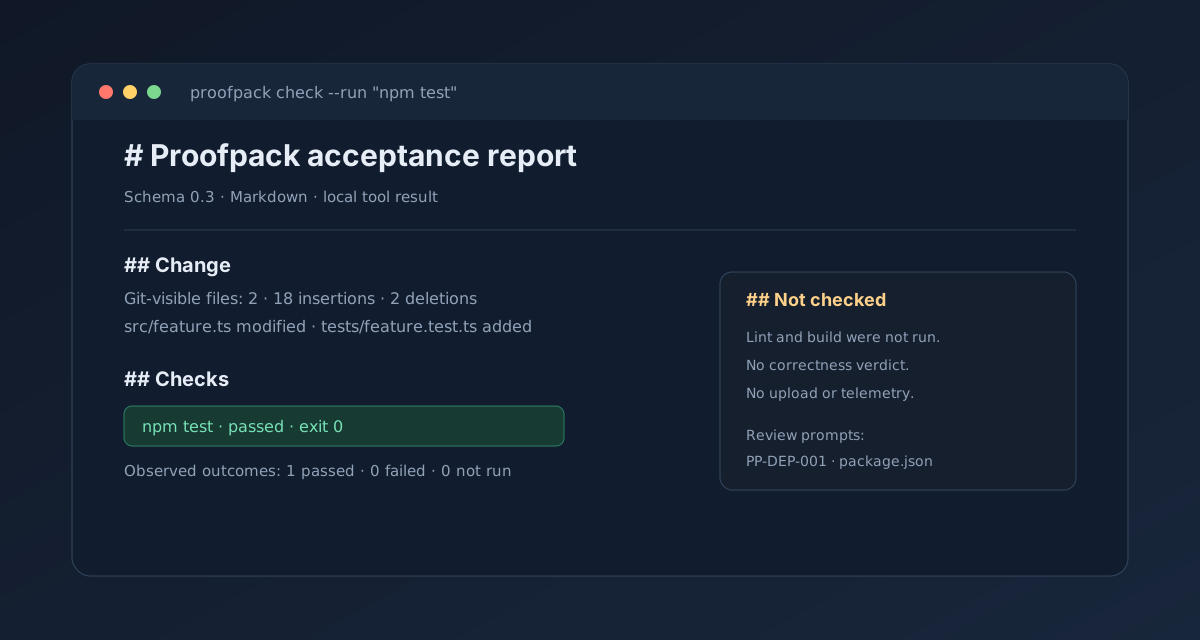
## Change
- Git-visible files: 2
- Diff summary: 18 insertions · 2 deletions

## Checks
- Explicit commands requested: 1
- Observed outcomes: 1 passed · 0 failed · 0 not run
- npm test: passed · exit 0

## Not checked
- Lint, build, dependency audits, and runtime behavior were not run.
Repository: 2648782102/proofpack-cli · npm: proofpack-cli · Release: v0.3.2
What it is for
Proofpack helps an individual developer answer three questions after a coding task: what changed, what checks actually ran, and what remains unchecked. It records Git change facts, explicit command evidence, and heuristic review prompts; it does not claim that a change is correct.
The report separates observed facts, heuristic prompts, and unchecked work. A passing command is evidence of that invocation only.
Product principles
- One command, one readable report.
- Local by default; no account, daemon, model API, or upload.
- Observed facts, heuristic prompts, and unchecked work are separated.
- No project command runs unless the user explicitly supplies
--run. - Git inspection is read-only; explicitly run commands use the user's shell and privileges without a sandbox.
Current distribution shapes
The 0.3.2 package contains both the proofpack CLI and the proofpack-mcp stdio entrypoint. MCP is a host-launched local subprocess, not a cloud service or a host plugin. See docs/MCP.md for the protocol contract and host configuration.
MCP quick start
After installing the package in a project, configure an MCP host to launch the local binary:
{
  "mcpServers": {
    "proofpack": {
      "command": "npx",
      "args": ["-y", "--package=proofpack-cli@0.3.2", "proofpack-mcp"]
    }
  }
}
The host then sees one read-only proofpack_check tool. It generates a Markdown or JSON acceptance report without executing project commands or writing files.
Install and first use
Use npm without a global install:
npx -y --package=proofpack-cli@0.3.2 proofpack check
Or install the package in a project:
npm install --save-dev proofpack-cli@0.3.2
npx proofpack check
The CLI binary is named proofpack; the MCP binary is named proofpack-mcp.
This prints a Markdown report to stdout without changing the working tree, running project commands, or making network requests. To save it, pass an explicit path:
npx -y --package=proofpack-cli@0.3.2 proofpack check --output .proofpack/review.md
Explicit checks
npx -y --package=proofpack-cli@0.3.2 proofpack check --run "npm test" --run "npm run lint"
npx -y --package=proofpack-cli@0.3.2 proofpack check --run "npm test" --format json
npx -y --package=proofpack-cli@0.3.2 proofpack check --run "npm test" --format markdown,json --output .proofpack/review.md
Each command is previewed before execution, run sequentially from the repository root through the user's shell, and recorded with timing, exit status, bounded stdout/stderr, truncation, and best-effort redaction. --timeout <seconds> defaults to 120 and applies per command. Multiple formats require --output and write sibling .md / .json files.
Commands are not sandboxed and can modify the working tree. Review every command and its output before sharing a report. Passing checks are evidence of those invocations only, not proof of correctness or security.
Branch/base and sharing
npx -y --package=proofpack-cli@0.3.2 proofpack check --base main
npx -y --package=proofpack-cli@0.3.2 proofpack check --run "npm test" --share-safe --output .proofpack/share.md
npx -y --package=proofpack-cli@0.3.2 proofpack check --output .proofpack/review.md --open
To render the report in Simplified Chinese, pass --lang zh-CN or set PROOFPACK_LANG=zh-CN. The default is English. This changes Markdown and JSON text fields only; schema keys, status values, paths, command stdout, and rule IDs stay unchanged.
npx -y --package=proofpack-cli@0.3.2 proofpack check --lang zh-CN
--base compares committed, staged, and working-tree changes against a resolved Git ref and excludes untracked files from that view. --share-safe omits branch, HEAD, base commit, file paths, output destination, command text, command output, and prompt evidence from both Markdown and JSON; status, counts, timings, and limitations remain. --open is opt-in, requires a written Markdown report, and uses the system opener. It never uploads the report.
Review even share-safe reports before sharing: omission is best-effort and aggregate metadata may still be sensitive.
What it does not do
Proofpack does not discover or run package scripts automatically, infer test or build results, review code with an AI, assign a correctness score, approve changes, upload reports, collect telemetry, or sandbox explicit --run commands. Commands supplied with --run use the current user's shell and privileges.
The MCP adapter is narrower still: its single proofpack_check tool performs read-only Git inspection and does not execute project commands, write report files, open applications, make network requests, or invoke a model.
Early development: repository-local init, sandboxed execution, CI-result import, and agent-trace import are not implemented. See roadmap and MCP contract.
Development
Requirements: Node.js 24 or newer.
npm install
npm run dev -- check
npm run check
npm test
npm run build
Documents
- Product requirements
- User experience
- CLI contract
- MCP contract
- Architecture
- Security and privacy
- Open-source references
- Roadmap
- Development handoff
- Release checklist
- 0.3.1 release notes
- 0.3.2 release notes
- Distribution and promotion
- 30-second demo script
- Changelog
- Decisions
License
MIT. See LICENSE.
Preguntas sobre Proofpack MCP
¿Cómo agrego Proofpack MCP a Claude Code?
Ejecuta claude mcp add proofpack-cli -- npx -y proofpack-cli en tu terminal. Añade --scope user para que esté disponible en todos los proyectos.
¿Cómo agrego Proofpack MCP a Cursor?
Abre ~/.cursor/mcp.json y añade el servidor en mcpServers, usando la configuración de Cursor que se muestra en la sección de instalación de arriba.
¿Proofpack ejecuta comandos del proyecto a través de MCP?
No, el adaptador MCP se limita a la inspección de Git de solo lectura y no ejecuta comandos del proyecto, no escribe archivos ni realiza solicitudes de red.
¿Es Proofpack un servicio en la nube?
No, es una herramienta local que se ejecuta como un subproceso lanzado por el host y no requiere cuentas ni conexión a la nube.
¿Proofpack garantiza que los cambios de código sean correctos?
No, solo proporciona evidencia de qué cambió y qué comandos se ejecutaron; no garantiza la corrección ni ofrece un veredicto de seguridad para realizar un merge.
¿Puedo ejecutar pruebas específicas con Proofpack?
Sí, puedes usar el flag --run para suministrar explícitamente comandos como npm test para que se registren en el informe.